
Por: Alberto Amaro
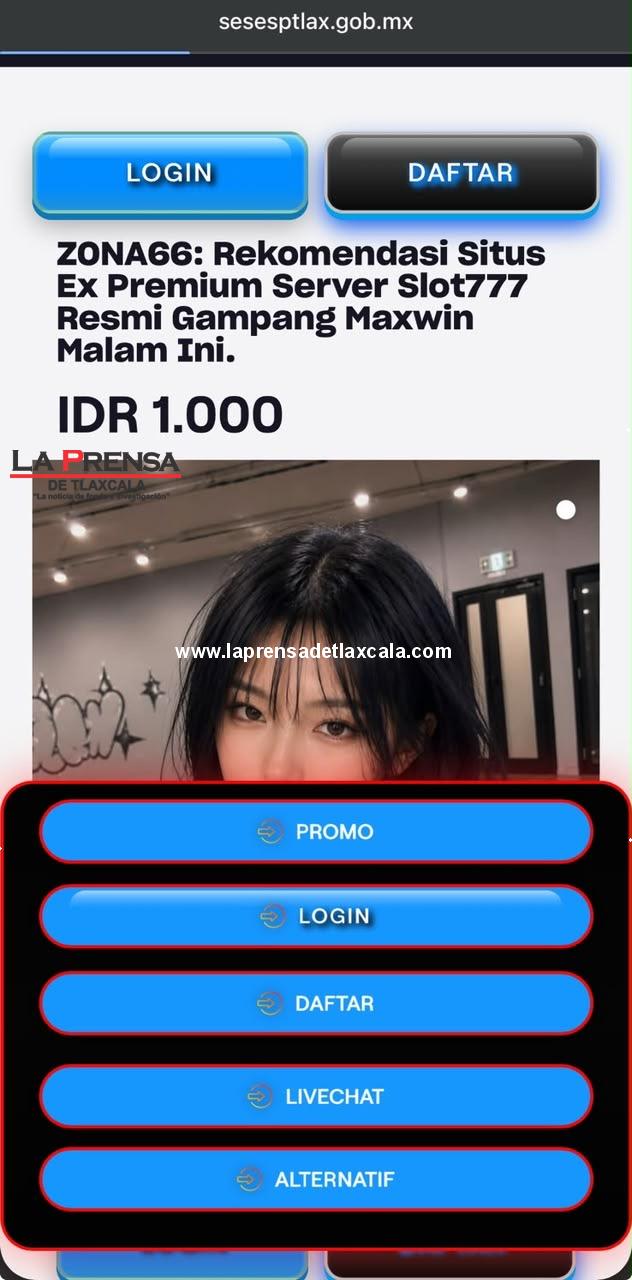
Por varias horas, el portal oficial del Secretariado Ejecutivo del Sistema Estatal de Seguridad Pública de Tlaxcala (SESESP) fue vulnerado y utilizado para difundir contenido ajeno a las funciones de la institución.
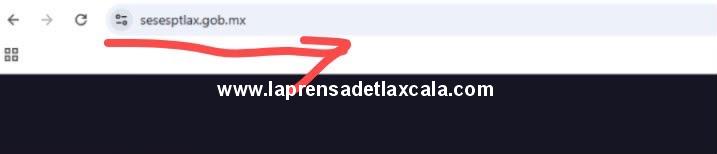
El sitio oficial sesesptlax.gob.mx, destinado a proporcionar información institucional, servicios, transparencia y contenidos relacionados con seguridad pública, presentó una modificación no autorizada en su contenido.
Al ingresar al dominio oficial, en lugar de encontrar la información institucional del SESESP, aparecieron publicaciones relacionadas con sitios de apuestas y juegos en línea, entre ellas referencias a “ZONA66”, “slot”, “jackpot” y otros términos vinculados con plataformas de apuestas. La alteración pudo ser constatada directamente en el portal.
El hecho resulta particularmente delicado debido a la naturaleza de la institución responsable del sitio.
De acuerdo con la propia información oficial, el SESESP es el órgano estatal encargado de coordinar acciones con el Secretariado Ejecutivo del Sistema Nacional de Seguridad Pública y participa en la administración e intercambio de información relacionada con seguridad pública.
Entre las funciones de su Centro Estatal de Información se encuentra la coordinación de bases de datos del Sistema Nacional de Seguridad Pública, incluyendo registros relacionados con personal de seguridad pública, armamento y equipo, vehículos oficiales e información criminal.
Hasta el momento, la modificación visible del portal no permite establecer que dichas bases de datos hayan sido sustraídas o comprometidas. Sin embargo, la vulneración del sitio institucional abre una interrogante obligada: ¿hasta dónde llegó la intrusión y qué otros sistemas fueron revisados o afectados?
Un golpe a la seguridad digital
El caso vuelve a poner sobre la mesa la vulnerabilidad de las instituciones públicas mexicanas frente a los ataques cibernéticos.
Una página gubernamental no es solamente una vitrina institucional. En muchos casos funciona como puerta de acceso a servicios, plataformas, documentos, sistemas de transparencia y enlaces hacia infraestructura tecnológica de las propias dependencias.
Por ello, cuando un atacante consigue modificar el contenido de un portal oficial, no solamente afecta la imagen de la institución: también obliga a revisar si existieron accesos no autorizados, robo de credenciales, modificación de archivos, instalación de código malicioso o compromisos en otros sistemas relacionados.
En el caso del SESESP, la preocupación adquiere mayor relevancia porque la dependencia tiene entre sus atribuciones la gestión y coordinación de información vinculada con seguridad pública.
¿Quién era responsable de la seguridad del portal?
La vulneración también pone bajo la lupa a los responsables de la administración y seguridad informática de la plataforma.
La Prensa de Tlaxcala tuvo conocimiento de una versión que señala a un funcionario identificado como “Dr. Canales” como la persona relacionada con la administración o seguridad del portal y, por ello, como uno de los funcionarios que tendría que explicar las circunstancias que permitieron la vulneración.
No obstante, esta versión deberá ser confirmada oficialmente, por lo que resulta indispensable que el SESESP informe quién tenía bajo su responsabilidad la administración técnica del dominio, cuándo fue detectada la intrusión, cuánto tiempo permaneció alterado el sitio y qué medidas fueron implementadas para contenerla.
También sería necesario conocer si se realizó una auditoría de seguridad para determinar si el incidente se limitó a la modificación de la página pública o si existió algún acceso a otros servidores, cuentas, bases de datos o sistemas institucionales.
Policía Cibernética, obligada a investigar
El incidente también resulta paradójico debido a que las instituciones de seguridad pública cuentan con capacidades y áreas especializadas para enfrentar delitos cometidos mediante tecnologías de la información.
Si una página oficial relacionada precisamente con seguridad pública pudo ser modificada por terceros para colocar contenido comercial y de apuestas, la pregunta es inevitable:
¿Qué falló en los mecanismos de protección, monitoreo y respuesta?
La respuesta no debería limitarse a restablecer el portal.
Se requiere determinar el origen de la intrusión, identificar las cuentas o accesos utilizados, revisar los registros del servidor, verificar si hubo modificación o extracción de información y establecer responsabilidades administrativas o penales en caso de que existan omisiones.
Información sensible, el verdadero riesgo
El mayor problema no es que durante algunas horas la página del SESESP haya mostrado publicidad de apuestas.
El verdadero riesgo sería que una vulneración similar pudiera convertirse en una puerta de entrada hacia sistemas que contienen información sensible.
El propio portal del SESESP establece que su Centro Estatal de Información trabaja con bases de datos relacionadas con seguridad pública y que dicha información sirve para el intercambio institucional y la toma de decisiones.
Por ello, el Gobierno de Tlaxcala y el SESESP tienen la responsabilidad de aclarar públicamente qué fue vulnerado, qué información estuvo expuesta y qué medidas se tomaron para garantizar que el incidente no haya trascendido el portal público.
La ciudadanía tiene derecho a saber si únicamente se trató de un ataque de defacement —la modificación no autorizada de una página web— o si detrás de la alteración existió un intento de acceder a infraestructura tecnológica de mayor importancia.
Porque en materia de seguridad pública, un sitio web hackeado puede ser solamente la fachada; lo verdaderamente importante es saber qué había detrás de ella y si alguien consiguió entrar.